
14. ¿Qué es un JWT? Anatomía de un Token: Header, Payload y Firma Criptográfica
Aprende por qué las sesiones tradicionales basadas en cookies no escalan en APIs móviles y cómo los tokens JWT garantizan autenticación sin estado (stateless).
La Crisis de las Sesiones Tradicionales en APIs
En una aplicación web tradicional, cuando un usuario inicia sesión, PHP crea un archivo de sesión en el disco del servidor (sess_xyz) y envía una cookie PHPSESSID al navegador.
En el mundo de las APIs RESTful y aplicaciones móviles, este modelo fracasa:
- Las aplicaciones móviles nativas (iOS / Android) no gestionan cookies de navegador de forma natural.
- En infraestructuras escaladas horizontalmente con múltiples servidores o contenedores Docker balanceados, un servidor no conoce la sesión guardada en el disco del otro a menos que se use Redis centralizado.
¿Qué es un JSON Web Token (JWT)?
Un JWT (definido en el estándar RFC 7519) es un mecanismo compacto y autocontenido para transmitir información de forma segura entre partes como un objeto JSON.
Es autocontenido porque el token en sí mismo contiene la identidad del usuario (su ID, su email, sus roles y la fecha exacta en la que el token expira). El servidor no necesita consultar la base de datos ni una sesión para saber quién es el usuario en cada petición: basta con verificar matemáticamente su firma criptográfica.
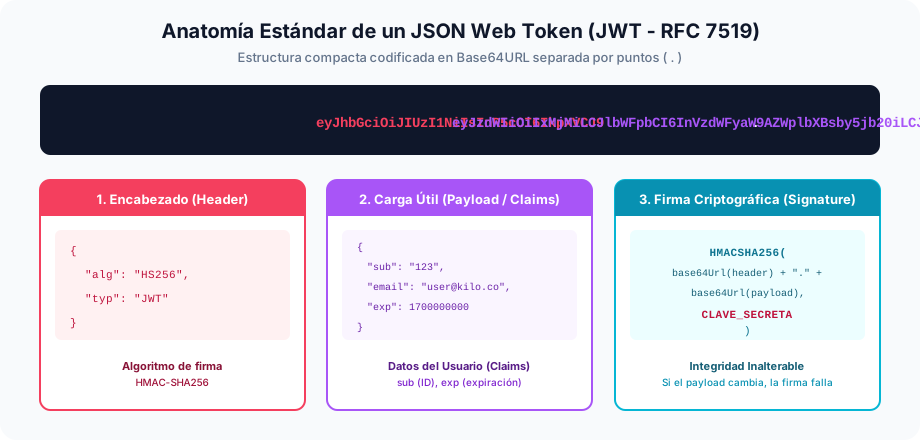
Estructura tripartita: Encabezado (Rojo), Carga Útil de Datos (Morado) y Firma Criptográfica (Cian).
Desglose de las Tres Partes de un JWT
- Header (Encabezado): Contiene el tipo de token (
JWT) y el algoritmo criptográfico utilizado (ej:HS256para HMAC-SHA256). - Payload (Carga Útil): Contiene los Claims (declaraciones sobre el usuario), como
sub(identificador),email,rolyexp(timestamp UNIX de caducidad). - Signature (Firma): Se calcula tomando el Header en Base64URL, el Payload en Base64URL y firmándolos junto con una clave secreta privada que solo el servidor conoce.
⚡ Inspección de las Tres Secciones de un JWT en PHP
Ejemplo de cómo descomponer y decodificar un token JWT recibido en sus tres partes:
<?php
declare(strict_types=1);

// Token JWT de ejemplo
$jwt = "eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJzdWIiOiI0MiIsIm5vbWJyZSI6Ikp1YW4iLCJleHAiOjE5MDAwMDAwMDB9.firma_falsa_ejemplo";

// 1. Separar el token en sus tres componentes mediante el delimitador punto (.)
$partes = explode('.', $jwt);

if (count($partes) !== 3) {
    die("Formato de JWT inválido; debe contener exactamente 3 partes.");
}

[$headerB64, $payloadB64, $firmaB64] = $partes;

// 2. Función auxiliar para decodificar Base64URL estándar
function base64UrlDecode(string $data): string
{
    $remainder = strlen($data) % 4;
    if ($remainder) {
        $data .= str_repeat('=', 4 - $remainder);
    }
    return base64_decode(strtr($data, '-_', '+/'));
}

// 3. Decodificar encabezado y carga útil
$header = json_decode(base64UrlDecode($headerB64), true);
$payload = json_decode(base64UrlDecode($payloadB64), true);

echo "--- HEADER ---" . PHP_EOL;
print_r($header);

echo "--- PAYLOAD ---" . PHP_EOL;
print_r($payload);Mini-Quiz de Retención
Comprueba tu comprensión antes de pasar a la siguiente lección¿Por qué un JWT es considerado "autocontenido" (self-contained)?
¿Tienes dudas con este tema?
Sócrates AI puede darte analogías y explicarte este código paso a paso.🚀 ¿Quieres dominar APIs RESTful con PHP Puro, JSON & JWT y crear proyectos reales?
Aprende arquitectura limpia, desarrollo web moderno, buenas prácticas y despliegue en producción con nuestro Bootcamp Fullstack Developer con mentorías en vivo.