
11. CORS Nativo: Manejo de Peticiones Preflight OPTIONS y Cabeceras de Origen
Permite que aplicaciones frontend en React, Vue o móviles consuman tu API sin bloqueos de navegador respondiendo a peticiones preflight OPTIONS.
¿Qué es el Error de CORS y por qué ocurre?
CORS (Cross-Origin Resource Sharing o Intercambio de Recursos de Origen Cruzado) es un mecanismo de seguridad implementado por todos los navegadores web modernos (la política de mismo origen o Same-Origin Policy).
Si tu frontend corre en http://localhost:3000 o https://mi-tienda.com y realiza una petición AJAX/fetch hacia tu API ubicada en https://api.kilopolis.com, el navegador bloqueará la respuesta a menos que el servidor de la API devuelva cabeceras CORS explícitas autorizando ese origen.
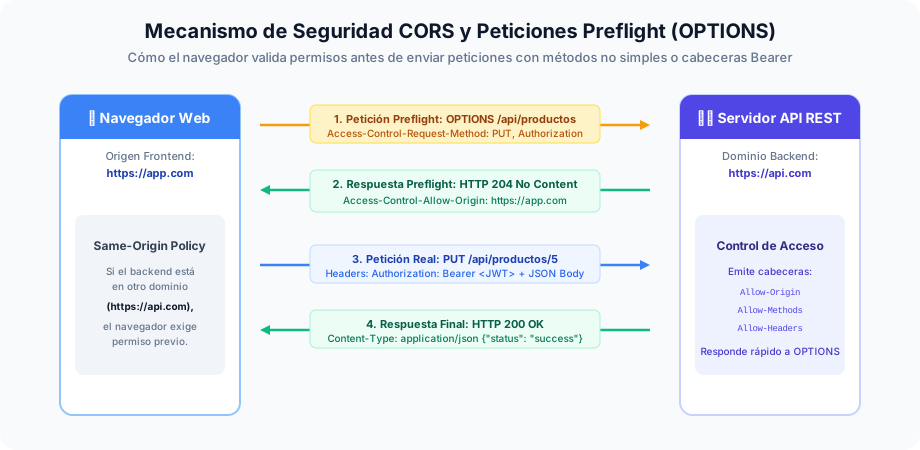
El navegador envía primero una petición OPTIONS (preflight) antes de ejecutar peticiones complejas con Bearer Tokens o verbos PUT/DELETE.
Cabeceras CORS Fundamentales en PHP
| Cabecera HTTP | Propósito | Valor Típico |
|---|---|---|
Access-Control-Allow-Origin |
Especifica qué dominios web están autorizados a leer las respuestas. | * (público) o https://mi-dominio.com (estricto en producción). |
Access-Control-Allow-Methods |
Informa qué métodos HTTP están habilitados en el servidor. | GET, POST, PUT, PATCH, DELETE, OPTIONS |
Access-Control-Allow-Headers |
Autoriza qué cabeceras personalizadas puede enviar el cliente. | Content-Type, Authorization, X-Requested-With |
⚡ Middleware de CORS Universal en PHP Nativo
Script para colocar al inicio del punto de entrada (index.php) para resolver todas las peticiones CORS y preflights OPTIONS:
<?php
declare(strict_types=1);

/**
 * Middleware para gestionar cabeceras CORS de forma segura.
 */
function gestionarCors(): void
{
    // Lista blanca de orígenes permitidos en producción
    $origenesPermitidos = [
        'https://kilopolis.com',
        'https://app.kilopolis.com',
        'http://localhost:3000',
    ];

    $origenPeticion = $_SERVER['HTTP_ORIGIN'] ?? '';

    if (in_array($origenPeticion, $origenesPermitidos, true)) {
        header("Access-Control-Allow-Origin: $origenPeticion");
        header('Access-Control-Allow-Credentials: true');
    } else {
        // En APIs 100% públicas abiertas:
        header('Access-Control-Allow-Origin: *');
    }

    header('Access-Control-Allow-Methods: GET, POST, PUT, PATCH, DELETE, OPTIONS');
    header('Access-Control-Allow-Headers: Content-Type, Authorization, X-Requested-With');
    header('Access-Control-Max-Age: 86400'); // Cachear respuesta preflight por 24 horas

    // Si el navegador envió una petición preflight (OPTIONS), responder 204 y salir de inmediato
    if ($_SERVER['REQUEST_METHOD'] === 'OPTIONS') {
        http_response_code(204);
        exit;
    }
}

// Llamar al inicio de index.php
gestionarCors();Mini-Quiz de Retención
Comprueba tu comprensión antes de pasar a la siguiente lección¿Por qué el navegador envía una petición HTTP con método OPTIONS antes de enviar un POST o PUT con cabecera Authorization?
¿Tienes dudas con este tema?
Sócrates AI puede darte analogías y explicarte este código paso a paso.🚀 ¿Quieres dominar APIs RESTful con PHP Puro, JSON & JWT y crear proyectos reales?
Aprende arquitectura limpia, desarrollo web moderno, buenas prácticas y despliegue en producción con nuestro Bootcamp Fullstack Developer con mentorías en vivo.